法人向けのAIを契約し、入力データが学習に使われないことを確認した。その次に、顧客や従業員の情報を扱ってよいかを判断するには、何が必要でしょうか。会社側の利用目的とサービス提供者の取扱いを確認し、本人同意や委託などの法的な整理を行います。導入担当者が確認する順番と、その結果を社内ルールへまとめる方法を説明します。
民間企業の業務利用を対象に、2026年9月12日に確認した個人情報保護委員会のガイドラインに沿って説明します。2026年7月に公布された改正法については、個人情報保護委員会の改正法の案内で、該当規定の施行日と適用条件を確認してください。
01利用目的と入力する情報
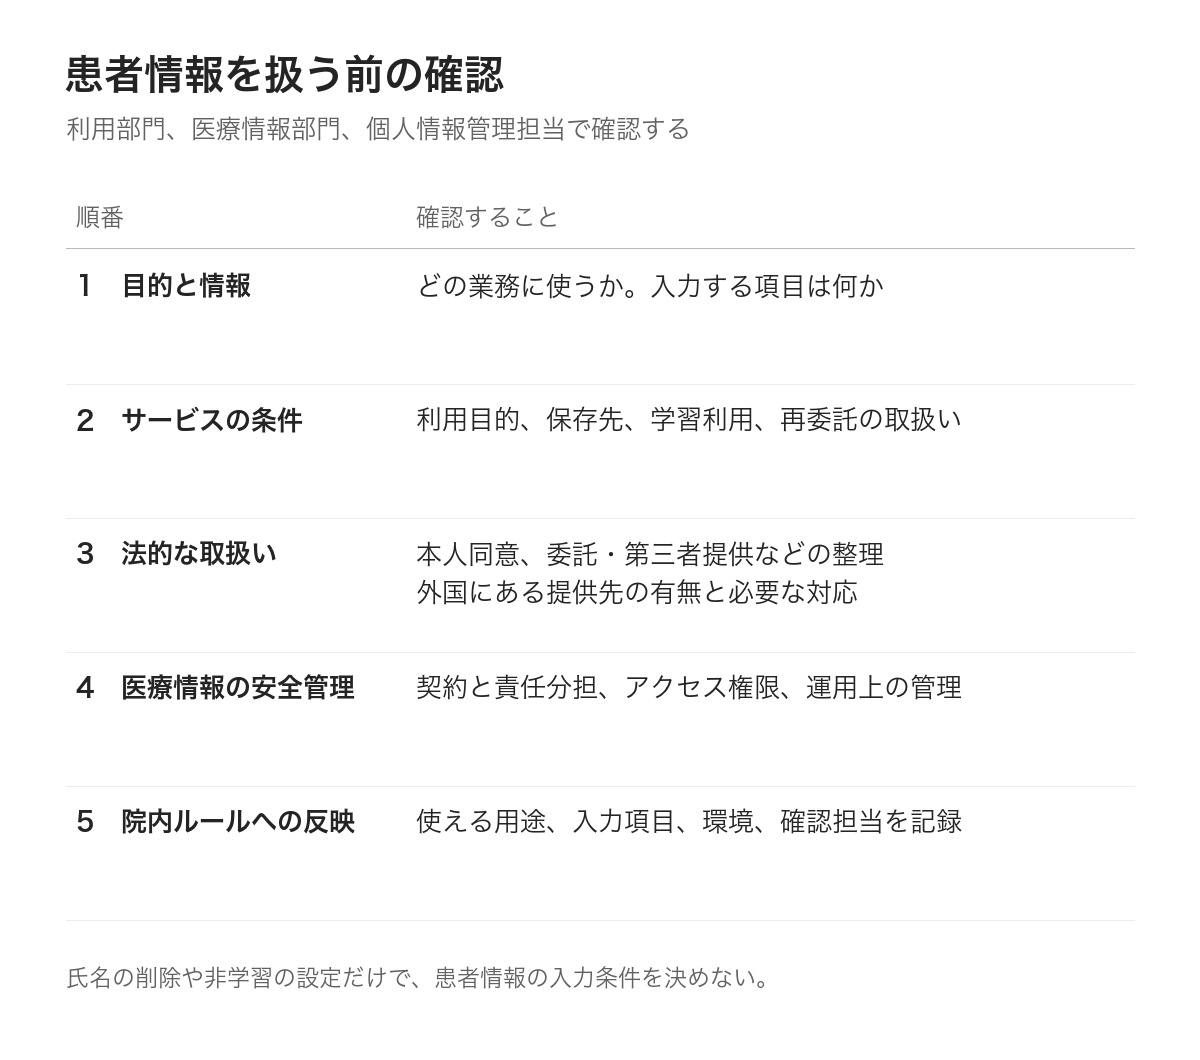
最初に、顧客対応や採用管理など、AIを使う業務と扱う情報を整理します。導入する部署は、予定している処理の内容と、対象のデータを取得した際の利用目的を、個人情報の管理担当者へ伝えます。顧客向けのプライバシーポリシーや、応募者へ示した案内などが確認資料になります。
管理担当者は、その処理が利用目的の範囲に含まれるかを確認します。目的の範囲を超える利用なら、本人同意など必要な対応を検討します。AIを使うという手段の変更だけで、取得した情報の使い道を広げることはできません。
個人情報保護委員会も、生成AIに個人情報を入力する際は、特定した利用目的の達成に必要な範囲かを確認するよう求めています。「生成AIサービスの利用に関する注意喚起等」。
法律上は、個人情報のうち、検索できるように整理された個人情報データベース等を構成するものを個人データと呼びます。顧客管理システムや従業員名簿などのデータを扱う場合は、次の節以降で説明する個人データの提供や管理に関する規律を確認します。定義は個人情報保護法ガイドライン(通則編)2-1、2-4、2-6を参照できます。
02契約プランとデータの取扱条件
次に、サービスを管理する担当者が、使う契約プランと機能を特定します。法人向けという名称だけで判断せず、自社に適用される利用規約、データ処理に関する契約、公式の仕様説明を確認します。
学習に使われないことは、確認事項のひとつです。個人情報保護委員会は、本人同意を得ずに入力した個人データが応答結果の出力以外の目的で取り扱われる場合、法違反となる可能性があるとして、機械学習に利用されないことなどの確認を求めています。生成AIサービスの利用に関する注意喚起等。
管理担当者は、学習利用に加えて、次の条件を調べます。
- 利用と保存
入力内容や添付ファイルを何に使い、どれくらい保存するか。履歴を削除した際に、提供者側で何が残るか。 - 取扱いに関わる事業者
契約先のほかに、再委託先や外部アプリへ情報が渡るか。それぞれがどの処理を行うか。 - 会社が管理できる範囲
利用者、共有先、使える機能を会社が制限できるか。必要な設定を利用者が変更できる場合は、どう管理するか。
ここで調べた内容を、次の本人同意や委託の判断に使います。条件が分からない箇所は、提供者へ照会するか、確認できるまで対象業務での利用を保留します。
03本人同意と委託の判断
個人データの第三者提供には、法定の例外などを除き、原則として事前の本人同意が必要です。ただし、自社の利用目的の達成に必要な範囲で個人データの取扱いを委託する場合、委託先は法第27条の第三者に当たりません。この場合は、同条の第三者提供に関する本人同意を得ずに提供できます。通則編3-6-1、3-6-3。
AIサービスの利用がどの扱いになるかは、自社が何を依頼し、提供者がデータをどう取り扱うかをもとに、法務や個人情報の管理担当者が判断します。学習に使われないという条件だけでは、委託として整理できるかまでは決まりません。
委託として扱う場合には、委託先を適切に監督する必要があります。契約でデータの利用範囲や安全管理の条件を確認し、取扱状況を把握できるようにします。確認に使える報告書や監査情報、再委託先についての説明も、サービス提供者に確認する資料です。通則編3-4-4。
提供者が自社から依頼された処理を超えてデータを利用する場合は、その利用も含めた法的な根拠を確認します。本人同意を根拠にするなら、本人に説明した利用や提供の範囲と、実際の取扱いを照合します。
なお、提供者が個人データを取り扱わない契約と仕組みのクラウドサービスについては、別の整理があります。該当性は契約条項とアクセス制御などから確認するもので、非学習という説明だけでは判断できません。詳細は個人情報保護委員会 Q7-53を参照してください。
04外国にある提供先の確認
外国にある事業者へ個人データを提供する場合は、法第28条も確認します。前節で委託に該当すると判断した場合も、外国への提供に関する条件を確認する必要があります。契約先や再委託先の所在、実際の保存・処理場所を調べます。
外国への提供を認める本人同意を得る方法のほか、日本と同等の制度があると認められた国への提供や、所定の保護体制を整えた事業者への提供など、適用できる根拠を確認します。保護体制を根拠にする場合は、保護措置が継続されていることの確認や、本人の求めに応じた情報提供も必要です。個人情報保護法ガイドライン(外国にある第三者への提供編)2、6。
同意を根拠にする場合に、本人へ事前に伝えるべき情報も同ガイドラインで確認します。国内サーバに保存するという説明だけで、提供先の所在や国外での取扱いまで確認したことにはなりません。
05確認結果の社内ルールへの反映
ここまでの確認を終えたら、管理担当者が、同じ条件の業務で継続して使えるルールにまとめます。社員が日々の入力時に参照する文書には、使える業務と環境、情報の扱いを記載します。契約や法令上の判断根拠は、管理担当者が確認できる場所に保管します。
| 社員向けに定める事項 | 記載する内容 |
|---|---|
| 対象業務 | AI利用を認めた業務と用途 |
| 利用環境 | 指定するサービス、契約プラン、アカウント、利用する機能 |
| 入力する情報 | その業務で扱える情報の種類と、削除・加工が必要な情報 |
| 保存と共有 | 入力資料や出力を保存する場所、保存期間、共有できる相手 |
| 確認先 | 未承認の用途や、条件に当てはまらない情報を扱いたい場合の相談先 |
入力前の加工が必要な場合は、会社として採用する方法まで決めます。処理の目的を果たせないほど情報を削る必要があるなら、その環境での利用範囲を見直します。個人情報を残したまま処理する必要がある業務は、その情報を扱う条件を満たせる環境で検討します。
契約や機能、利用目的が変わった際は、管理担当者が利用条件の見直し要否を確認します。委託先の取扱状況など、継続的な確認が必要な事項も担当を決めておきます。
規程に記載する項目はAIガイドラインの項目|何をどこまで書く?社内で決める内容と文書の分け方、設定や操作の確認は生成AIの情報漏洩対策|入力から共有まで、見落としたくない確認事項にまとめています。
誤入力や漏洩の疑いが生じた場合の報告先も、利用開始前に案内します。法令上の報告や本人通知の要否は、管理担当者が通則編3-5に沿って判断します。初動は生成AIの無断利用への対応|発覚直後の事実確認と社外連絡の判断基準を参照してください。
06まとめ
個人情報を生成AIで扱う際は、自社の利用目的とサービス提供者の取扱条件を確認し、本人同意、委託、外国への提供について判断します。その結果を、業務ごとに使える環境と情報の範囲、保存や共有の条件へ反映します。会社が事前に条件を整理し、社員が日々の業務で参照できる形にしておくことが、導入時の作業です。
07よくある質問
Q. 氏名を削除した資料なら、個人情報の確認は不要ですか
氏名を削っても、自社の記録などと容易に照合して本人を識別できる場合は、個人情報に該当し得ます。伏せ字にしたことだけで入力を認めず、加工後に何が残るかを確認します。法律上の匿名加工情報などの制度を利用する場合は、その制度の条件を別途確認します。通則編2-1、2-10、2-12。
Q. 本人の同意があれば、どのAIサービスでも使えますか
同意の範囲に加え、サービスのデータ取扱条件や安全管理を確認します。外国への提供に関する同意では、本人へ事前に提供する情報にも条件があります。会社がそのサービスを適切に管理できるかも含めて判断します。
Q. 顧客から預かった個人情報も、自社の判断で使えますか
業務を受託して預かった個人情報は、委託元との契約や指示も確認します。法令上の整理に加え、再委託や外部サービスの利用について合意した条件に沿う必要があります。取引先資料の確認は、生成AIへの機密情報入力|上司の許可だけでよい?社内資料と取引先資料の判断基準で扱っています。